Ciao @Andrea_Tironi1,
il single sign on (che è il processo che dici tu di muoversi tra un servizio all’altro senza dover reimmetere dati di autenticazione) su SPID vale solo per il 1 livello.
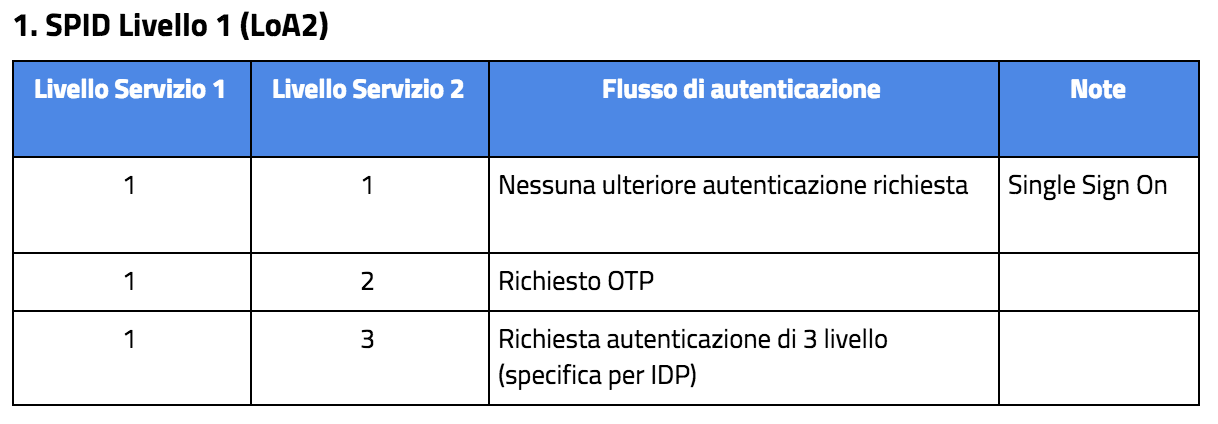
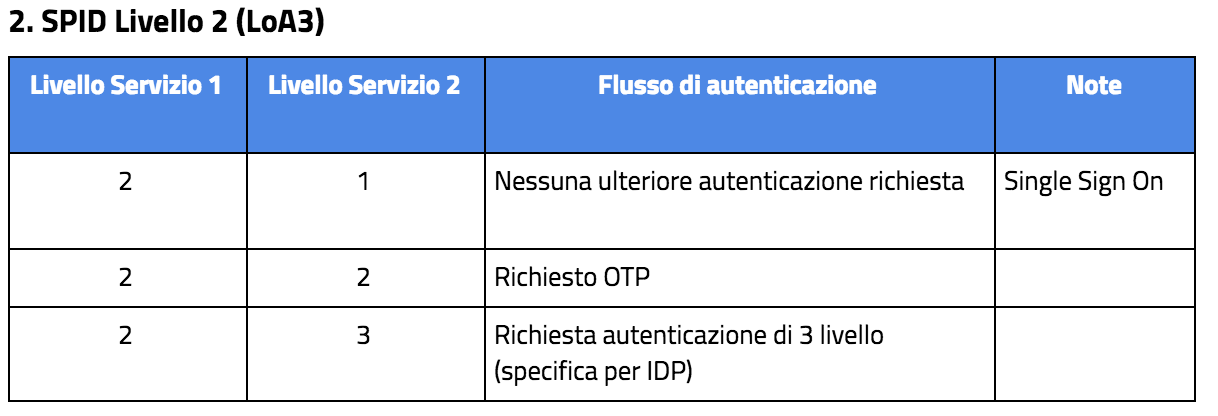
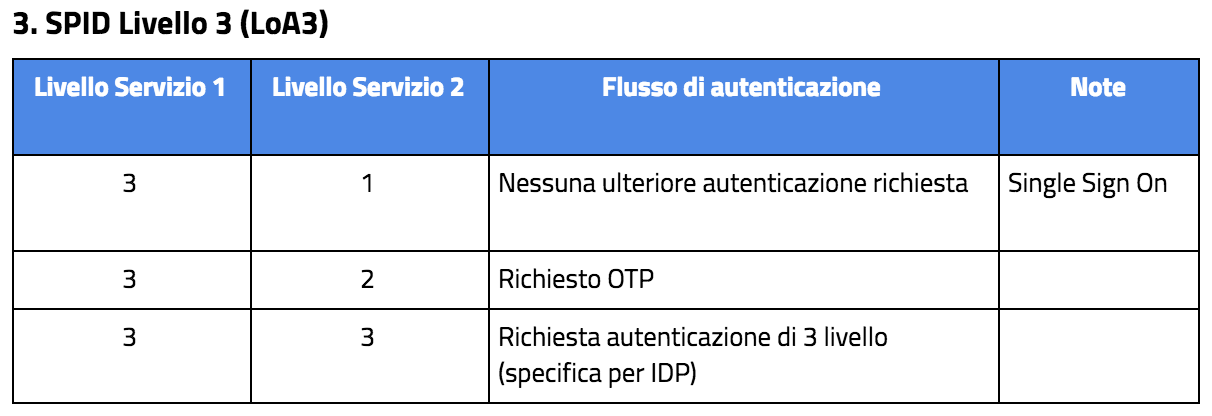
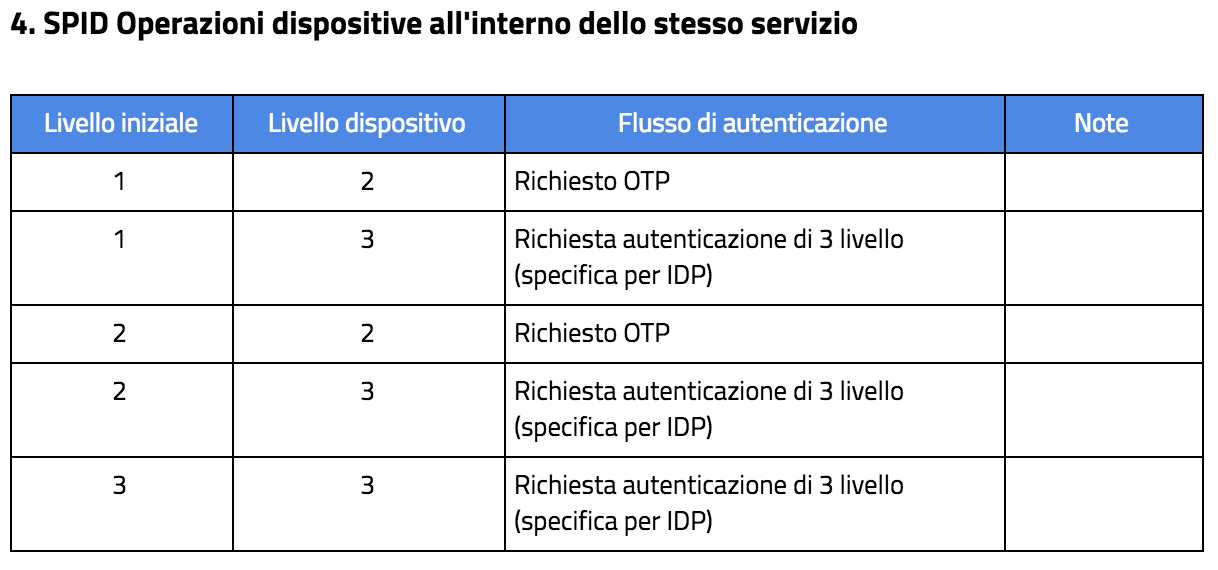
Questi i comportamenti che stiamo facendo allineare a tutti gli Identity Provider partendo dal presupposto di un servizio già acceduto in 1, 2 o 3 livello:
Esempio 1: entro su un servizio x in 1 livello, accedo su un servizio y che richiede 2 livello, immetto solo l’otp.
Esempio 2: entro su un servizio x in 2 livello, accedo su un servizio y che richiede 1 livello non devo immettere credenziali.
Ovviamente c’è un timeout si sessione IDP di 30 minuti che porteremo almeno ad 1 ora (ancora in fase di discussione)
Ogni passaggio da un servizio all’altro c’è un consent ovvero un’autorizzazione all’invio degli attributi da un Identity Provider ad un Servizio (Service Provider) che un utente deve esplicitamente autorizzare.
Questo ultimo punto è in fase di discussione:
Proprio in questi giorni stiamo lavorando con il gruppo di PagoPA @Giuseppe_Virgone @Mauro_Bracalari per mettere SPID come autenticazione al servizio.
Umberto Rosini
Agenzia per l’Italia Digitale